La vulnerabilidad PHP 2026 ha encendido las alarmas en el mundo. El equipo oficial de PHP confirmó dos fallos críticos, con una puntuación CVSS de 9.2, que podrían permitir la ejecución remota de código (RCE) sin autenticación.
¿El problema? Tu servidor podría estar expuesto incluso antes de ejecutar el código de tu aplicación.
Vulnerabilidad PHP 2026: ¿qué fallos se descubrieron?
El aviso oficial identifica dos problemas:
- CVE-2026-109618: corrupción de memoria durante situaciones de agotamiento de memoria (Out of Memory).
- CVE-2026-109619: reutilización de estados internos cuya memoria ya ha sido liberada, lo que puede afectar a solicitudes posteriores.
PHP advierte que cualquier instalación que atienda solicitudes web podría estar expuesta, incluyendo PHP-FPM, Apache con mod_php, php-cgi, FrankenPHP y LiteSpeed.
El mayor riesgo confirmado está en Apache con mod_php, donde se ha demostrado un escenario de explotación antes de que se ejecute el código de la aplicación.
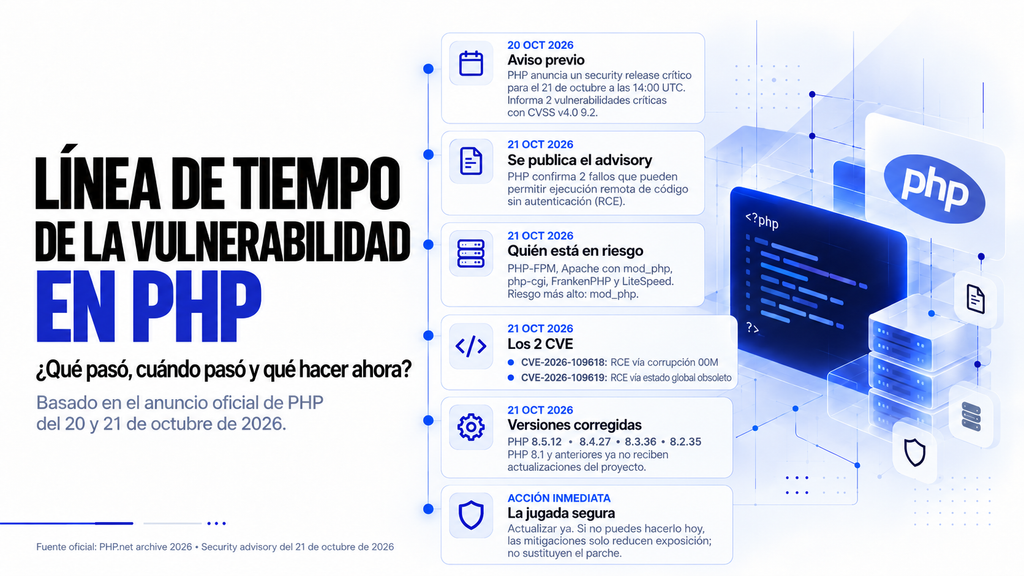
Línea de tiempo: ¿qué pasó entre el 20 y 21 de octubre?
El 20 de octubre, PHP publicó sobre la existencia de dos vulnerabilidades críticas y anunció una actualización de seguridad para el día siguiente (21/10/26).
El 21 de octubre publicó los detalles técnicos, los identificadores CVE y las versiones corregidas.
Fuente: PHP.net.
¿Cómo proteger tus servidores de estas vulnerabilidades?
En realidad no hay mucho que decir acá. PHP recomienda la actualización inmediata.
1. Actualiza PHP a las versiones corregidas
| Rama | Versión corregida |
| PHP 8.5 | 8.5.12 |
| PHP 8.4 | 8.4.27 |
| PHP 8.3 | 8.3.36 |
| PHP 8.2 | 8.2.35 |
Nota: Debido a la criticidad de las vulnerabilidades se han proporcionado parches mínimos para las versiones de PHP 7.4, 8.0 y 8.1. Revisa los parches proporcionados por tu distribución o proveedor LTS, y planifica la migración a una rama compatible en el menor tiempo posible.
2. Reduce la superficie de ataque
Mientras aplicas los parches, las recomendaciones oficiales incluyen:
- Limitar las solicitudes HTTP desde el servidor web o proxy, incluyendo su tamaño, cantidad de campos y componentes multipart.
- Configurar temporalmente
session.upload_progress.enabled=0y reiniciar los procesos PHP. - En PHP 8.5, desactivar temporalmente
fatal_error_backtraces. - Evaluar
memory_limit=-1como mitigación provisional, con límites de recursos mediante contenedores o cgroups para controlar el consumo de memoria.
Las medidas presentadas requieren una evaluación del entorno y contexto y las aplicaciones que se utilicen. Ninguna elimina por completo las vulnerabilidades.
3. Comprueba el funcionamiento de los cambios
Revisa las versiones realmente utilizadas por tus servicios web, verifica los paquetes instalados y confirma que los procesos estén ejecutando las versiones corregidas.
Si gestionas muchos servidores, prioriza siempre aquellos más críticos, en especial los servidores que tengan aplicaciones expuestas a internet.
Actualizar no es opcional
Estos incidentes nos recuerdan algo importante: podemos tener firewalls, monitoreo y múltiples controles de seguridad, pero una vulnerabilidad crítica en un componente central puede comprometer toda la infraestructura.
Si utilizas PHP, revisa tu entorno y aplica los parches cuanto antes.
Conclusión
Para reducir los riesgos asociados a la vulnerabilidad PHP 2026, es fundamental identificar las instalaciones expuestas, aplicar los parches oficiales y verificar que los servicios estén ejecutando las versiones corregidas. No se trata solo de actualizar: también debemos comprobar que los cambios se aplicaron correctamente.