Cuando hablamos de ciberseguridad ofensiva, normalmente pensamos en herramientas de escaneo, explotación de vulnerabilidades o pruebas de penetración. Sin embargo, hay una etapa que considero fundamental antes de realizar cualquier evaluación técnica: comprender qué estamos evaluando y qué información se encuentra disponible públicamente sobre ese entorno.
Ahí es donde entra OSINT.
En mi experiencia realizando actividades de reconocimiento, una de las primeras cosas que busco es identificar los dominios y subdominios asociados a la organización que se está evaluando. A partir de ahí, comienzo a relacionar direcciones IP, proveedores de infraestructura, servicios, tecnologías y otra información que pueda aportar contexto.
Para ello utilizo distintas fuentes abiertas y herramientas como Google, crt.sh, nslookup, Shodan, Censys, FOFA, Hunter.io y theHarvester. Cada una aporta una pieza del rompecabezas, pero ninguna ofrece por sí sola una imagen completa.
Y eso es precisamente lo interesante de OSINT: no se trata simplemente de encontrar datos, sino de analizarlos, comprobar su fiabilidad y convertirlos en información útil para tomar decisiones.
En esta guía voy a explicar qué es OSINT, cómo funciona, qué herramientas puedes utilizar y cómo aplicarlo al reconocimiento de activos digitales dentro de un pentesting autorizado. También compartiré el enfoque que he utilizado en mis propias evaluaciones, sin exponer información sensible de organizaciones o terceros.
Tabla de contenido
- ¿Qué es OSINT y para qué sirve?
- ¿Cómo funciona OSINT en ciberseguridad?
- Cómo hacer OSINT paso a paso sobre un dominio autorizado
- Herramientas OSINT online: cuáles utilizar y para qué sirven
- Ejemplo práctico de OSINT aplicado al reconocimiento de una organización
- Cómo interpretar y documentar los hallazgos de una investigación OSINT
- Errores frecuentes al realizar OSINT
- ¿Es legal realizar OSINT? Consideraciones éticas y de privacidad
- Preguntas frecuentes sobre OSINT
- Conclusión: por qué OSINT es importante antes de un pentesting
¿Qué es OSINT y para qué sirve?
OSINT son las siglas de Open Source Intelligence, que en español significa inteligencia de fuentes abiertas.
Se trata de un proceso de recopilación, evaluación y análisis de información obtenida de fuentes accesibles públicamente, con la finalidad de responder preguntas o generar conocimiento útil.
Estas fuentes pueden incluir buscadores, sitios web, registros de dominios, datos DNS, repositorios públicos, noticias, documentación técnica, redes sociales y otras plataformas que ofrecen información de acceso público.
La palabra inteligencia es importante. No es lo mismo obtener cien resultados de búsqueda que comprender cuáles son relevantes, cómo se relacionan entre sí y qué conclusiones podemos extraer de ellos.
Por ejemplo, imagina que durante una investigación encontramos varios nombres de subdominios relacionados con una empresa. Esa información puede ser útil, pero todavía quedan preguntas por responder: ¿siguen existiendo?, ¿se relacionan realmente con la organización?, ¿qué servicios representan?, ¿son registros actuales o históricos?
Hasta que no revisamos esos aspectos, lo que tenemos son datos que requieren análisis.
OSINT se utiliza en diversos ámbitos. En ciberseguridad puede ayudar a identificar activos y exposiciones públicas; en inteligencia de amenazas permite aportar contexto sobre incidentes o infraestructura; y también tiene aplicaciones en investigación periodística, verificación de información y análisis empresarial.
En este artículo me centraré en su aplicación a la ciberseguridad ofensiva, especialmente durante el reconocimiento previo a una evaluación de seguridad.
En un pentesting, disponer de información sobre los activos autorizados ayuda a organizar el trabajo y a decidir qué comprobaciones técnicas tienen sentido.
Eso no significa que encontrar información pública permita realizar cualquier prueba sobre ella. Una cosa es descubrir un activo y otra muy diferente tener autorización para evaluarlo activamente.
La utilidad de OSINT está, precisamente, en obtener contexto y reducir suposiciones antes de avanzar hacia otras fases de una auditoría.
¿Cómo funciona OSINT en ciberseguridad?
Para comprender cómo funciona OSINT, conviene dejar de pensar en herramientas aisladas y empezar a verlo como un proceso.
Cuando realizo reconocimiento sobre un entorno, no utilizo todas las plataformas disponibles sin un objetivo. Primero intento responder preguntas concretas: qué dominios corresponden a la organización, qué subdominios pueden estar relacionados, cómo se resuelven sus nombres, qué proveedores aparecen asociados y qué información técnica puede comprobarse mediante otras fuentes.
A medida que encuentro resultados, voy organizándolos y comparándolos. Algunos aportan contexto inmediatamente; otros necesitan verificaciones adicionales. También es habitual encontrar información antigua o relaciones que, a primera vista, parecen significativas, pero no necesariamente lo son.
Por eso, una investigación OSINT debería contemplar tanto la recopilación como la validación y el análisis.
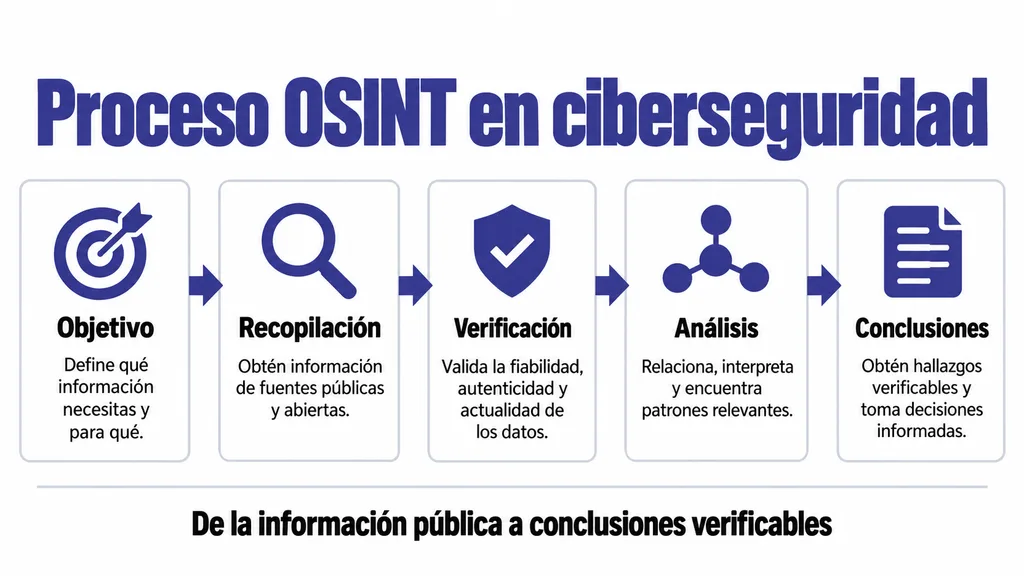
De la información pública a la inteligencia útil
Una forma sencilla de entenderlo es dividir el proceso en cinco momentos: definir una pregunta, identificar fuentes, recopilar información, contrastar resultados y documentar conclusiones.
Supongamos que queremos conocer qué activos web están asociados a una organización dentro del alcance de una auditoría.
Podemos comenzar consultando su dominio principal, revisar los registros de certificados públicos, identificar nombres relacionados y comprobar qué información DNS está disponible.
Después, podemos utilizar otras plataformas para obtener contexto sobre la infraestructura asociada.
Pero los resultados deben interpretarse con cuidado.
Si una herramienta muestra que un determinado subdominio apareció en un certificado de hace varios años, eso no demuestra que siga activo. Si una dirección IP pertenece a un proveedor de nube, tampoco significa necesariamente que ese proveedor sea el propietario del servicio evaluado.
Un dato se vuelve útil cuando podemos explicar de dónde procede, qué significa y qué nivel de confianza tenemos en él.
Este criterio es más importante que el número de herramientas utilizadas.
Reconocimiento pasivo y reconocimiento activo: diferencias
En seguridad ofensiva se habla habitualmente de reconocimiento pasivo y activo.
El reconocimiento pasivo consiste en recopilar información mediante fuentes ya existentes, evitando interactuar directamente con los sistemas del objetivo.
Consultar información indexada en buscadores, registros públicos de certificados o datos recopilados por plataformas especializadas puede formar parte de esta modalidad.
El reconocimiento activo, en cambio, implica realizar consultas o comprobaciones directamente contra los sistemas que se están evaluando.
Por ejemplo, un escaneo de puertos mediante Nmap pertenece al reconocimiento activo, porque envía tráfico hacia los activos examinados.
La distinción no depende únicamente del nombre de la herramienta. Algunas plataformas ofrecen diferentes funciones, y una actividad aparentemente sencilla puede generar interacciones directas dependiendo de cómo se utilice.
Además, que una consulta sea pasiva no significa automáticamente que cualquier uso de sus resultados esté permitido.
En una auditoría profesional, lo adecuado es definir previamente el alcance, las fuentes permitidas y las actividades autorizadas.
El papel de OSINT en un pentesting
OSINT tiene especial importancia durante la fase de recopilación de información.
Antes de evaluar una aplicación, una infraestructura o un servicio, necesitamos saber qué forma parte del entorno autorizado y qué características pueden influir en las pruebas.
La información pública puede ayudarnos a identificar dominios relacionados, tecnologías utilizadas, proveedores de alojamiento y posibles puntos de exposición.
En mi caso, suelo comenzar por el reconocimiento de activos digitales porque me permite construir un panorama inicial de la organización.
A partir de ese panorama, puedo comprender mejor qué información falta y qué comprobaciones sería necesario realizar posteriormente.
OSINT no sustituye un pentesting, pero puede facilitar su planificación. Tampoco transforma automáticamente cualquier dato público en una vulnerabilidad: esa conclusión exige evidencia adicional y, cuando corresponda, pruebas autorizadas.
Cómo hacer OSINT paso a paso sobre un dominio autorizado
Voy a explicar una metodología de reconocimiento basada en las actividades que he realizado.
El objetivo no es que ejecutes todas las herramientas disponibles, sino que comprendas qué aporta cada una y cómo puedes relacionar los resultados.
Utilizaré nombres y comandos ilustrativos para no divulgar información de auditorías reales. Los ejemplos no representan hallazgos obtenidos durante una investigación concreta.
Paso 1. Definir el objetivo y el alcance de la investigación
Antes de buscar información, lo primero es establecer qué queremos conocer y qué activos están incluidos en la evaluación.
Puede parecer una formalidad, pero evita uno de los errores más comunes: asumir que todo dominio, servicio o dirección IP relacionado de alguna manera con una organización está automáticamente autorizado para realizar pruebas.
Por ejemplo, una empresa puede utilizar plataformas de terceros para sus correos, aplicaciones y servicios web. Encontrar esas relaciones no significa que podamos evaluar directamente la infraestructura de sus proveedores.
Por eso, comienzo diferenciando los activos confirmados dentro del alcance de los candidatos que todavía requieren verificación.
También conviene definir el propósito de la investigación.
No es lo mismo buscar información pública para construir un inventario de dominios que revisar la exposición de determinadas tecnologías o elaborar un informe sobre posibles fugas de información.
Mientras más clara sea la pregunta, más fácil será decidir qué herramientas utilizar y cuándo detener la búsqueda.
Paso 2. Descubrir dominios y subdominios con Google Dorks y crt.sh
Uno de mis primeros objetivos durante el reconocimiento es identificar dominios y subdominios relacionados con la organización.
Normalmente parto de un dominio conocido y busco referencias que puedan ampliar ese inventario.
Para ello, Google puede ser útil mediante operadores de búsqueda avanzada, conocidos habitualmente como Google Dorks.
Por ejemplo, el operador site: permite limitar los resultados a un dominio determinado.
Una consulta ilustrativa sería:
site:example.com
También podemos combinar operadores con palabras relacionadas con una aplicación, un servicio o un área de interés. Lo importante es comprender que Google solo muestra una parte de la información que tiene indexada y que sus resultados no constituyen un inventario completo.
Otra fuente que utilizo es crt.sh.
Este servicio permite consultar información relacionada con certificados TLS registrados en sistemas públicos de transparencia de certificados, conocidos como Certificate Transparency.
Cuando una organización solicita certificados para determinados nombres de dominio, esos nombres pueden aparecer en los registros consultables.
Esto puede proporcionar pistas sobre subdominios y servicios utilizados en distintos momentos.
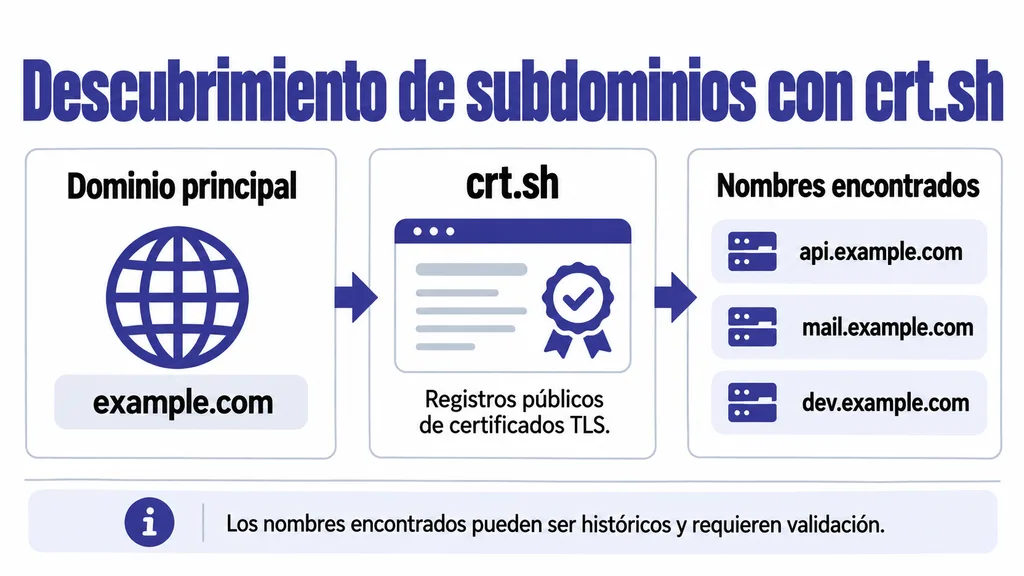
Sin embargo, hay un matiz que considero importante: que un nombre aparezca en crt.sh no demuestra que el subdominio siga activo ni que pertenezca actualmente al alcance autorizado.
Puede tratarse de un registro histórico o de un servicio que ya no existe.
Por esa razón, después de obtener candidatos, continúo con otras comprobaciones que permitan contextualizarlos.
Paso 3. Consultar registros DNS y resolver direcciones IP con nslookup
Una vez que tengo una lista inicial de nombres de dominio y subdominios, el siguiente paso suele ser revisar sus registros DNS.
Aquí utilizo herramientas como nslookup, que permite consultar información del sistema de nombres de dominio.
Por ejemplo:
nslookup -type=A example.com
Esta consulta solicita registros A, utilizados para asociar nombres de dominio con direcciones IPv4.
También podemos consultar registros AAAA para IPv6:
nslookup -type=AAAA example.com
Otros registros pueden aportar información útil, como CNAME para alias, MX para servicios de correo y NS para servidores de nombres.
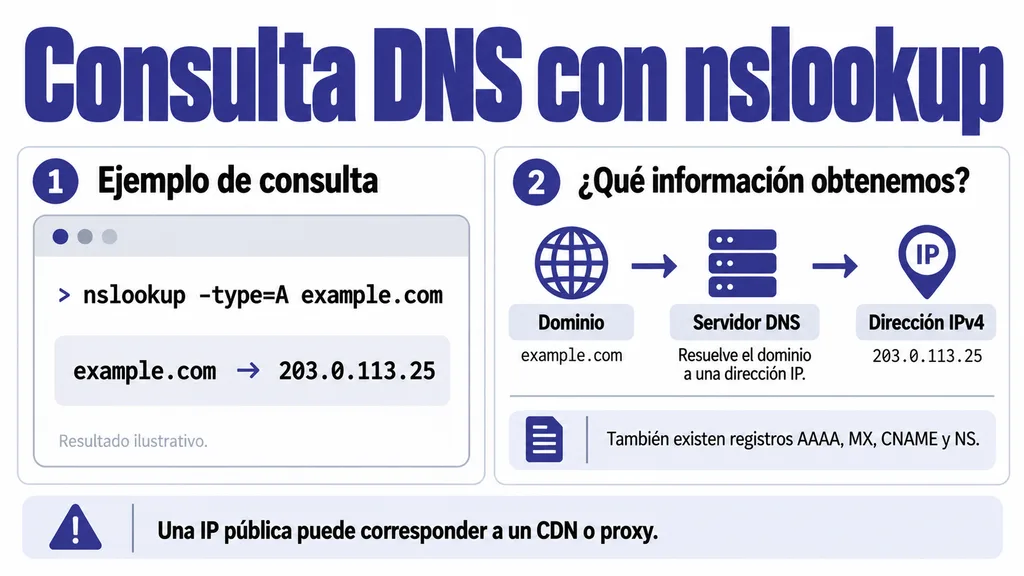
En mi forma de trabajar, esta etapa es importante porque me ayuda a empezar a relacionar nombres de dominio con la infraestructura que responde por ellos.
Pero aquí aparece otra precisión técnica: la dirección IP obtenida mediante DNS no siempre corresponde al servidor de origen.
Si una aplicación utiliza un CDN o un proxy inverso, podemos estar viendo direcciones del proveedor intermediario.
Por eso no tomaría una resolución DNS como prueba suficiente de que hemos identificado la ubicación real del servidor.
Lo correcto es registrar el resultado, su fuente y el contexto, y continuar contrastándolo antes de establecer relaciones definitivas.
Paso 4. Identificar proveedores, servicios y tecnologías con Shodan, Censys y FOFA
Después de revisar los dominios y sus registros DNS, suelo investigar qué información pública existe sobre la infraestructura asociada.
Para esto he utilizado plataformas como Shodan, Censys y FOFA.
Estas herramientas permiten consultar información sobre dispositivos, servicios y otros elementos que han sido observados o indexados por sus respectivos sistemas.
Son especialmente útiles porque ofrecen una perspectiva distinta a la de los buscadores web tradicionales.
Por ejemplo, pueden aportar información relacionada con determinados servicios, certificados, tecnologías o proveedores de infraestructura.
Uno de los aspectos que reviso es a qué proveedor de red o alojamiento parece corresponder una dirección IP. Para entenderlo, también puede resultar útil investigar información del sistema autónomo o ASN asociado.
Sin embargo, el proveedor de una IP no tiene por qué ser el propietario de la aplicación que se está evaluando. Puede tratarse de una empresa de hosting, un servicio cloud, un CDN u otro intermediario.
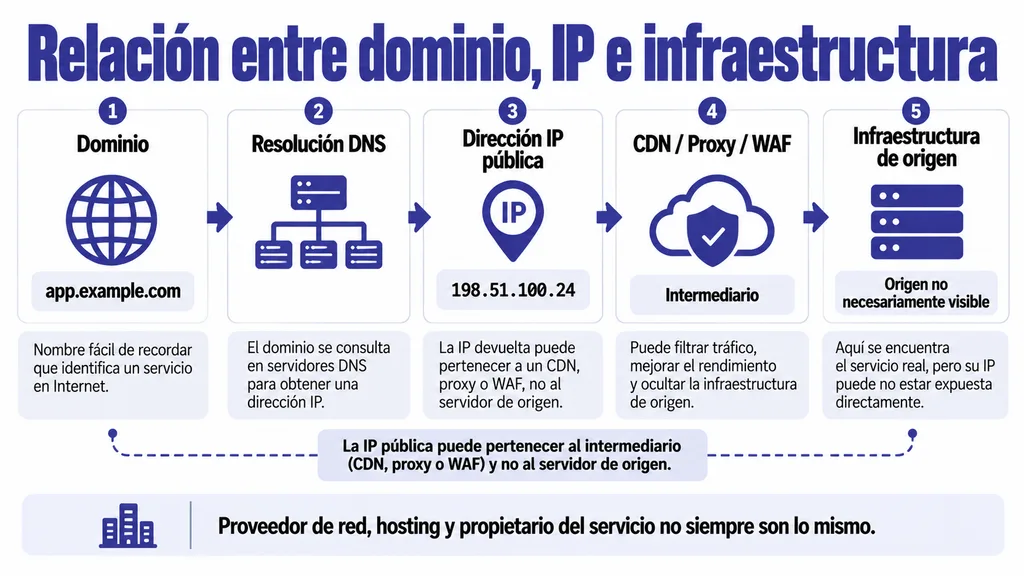
Otra cuestión que me interesa es identificar indicios sobre tecnologías de protección, como un WAF o firewall de aplicaciones web.
En determinadas circunstancias, la información pública puede sugerir la presencia de un proveedor o una tecnología concreta.
Pero debemos ser cuidadosos: encontrar una firma, una cabecera o una referencia histórica no siempre permite confirmar qué solución está activa ni cómo está configurada.
Tampoco podemos concluir que un servicio sea vulnerable únicamente porque una plataforma muestre una versión de software o un puerto asociado.
Mi objetivo en esta fase es obtener contexto técnico, no presentar indicios como hallazgos confirmados.
Paso 5. Buscar correos corporativos públicos con Hunter.io y theHarvester
La identificación de direcciones de correo asociadas a una organización también puede formar parte de una investigación OSINT.
En mi experiencia he utilizado herramientas como Hunter.io y theHarvester para recopilar referencias a correos corporativos disponibles en fuentes abiertas.
Hunter.io permite consultar direcciones profesionales relacionadas con un dominio y, según la información disponible, mostrar fuentes o indicadores sobre su procedencia.
theHarvester, por su parte, facilita la recopilación de distintos tipos de información pública mediante fuentes compatibles con la herramienta.
Estas búsquedas pueden ayudar a comprender cómo aparece representada una organización en internet o qué información de contacto publica.
También he utilizado búsquedas web asistidas por inteligencia artificial para ampliar consultas y localizar referencias en distintas páginas indexadas.
En ese caso, aplico una precaución importante: una respuesta generada por IA no es una fuente por sí misma.
Si una herramienta me indica que existe una dirección de correo, una página o una relación entre entidades, necesito abrir la fuente correspondiente y comprobar la información.
Tampoco asumiría que una dirección inferida a partir de un patrón corporativo existe realmente o pertenece a una persona determinada.
Y aunque una dirección sea pública, debemos respetar la privacidad y utilizarla solamente con una finalidad legítima y dentro del alcance correspondiente.
Paso 6. Revisar posibles exposiciones en GitHub y Gist
Los repositorios públicos son otra fuente de información que puede aportar contexto durante una investigación.
En GitHub y Gist pueden encontrarse proyectos, archivos de configuración, documentación técnica y otros materiales que una organización o sus colaboradores han publicado.
En algunas investigaciones he encontrado referencias a API, información técnica relacionada con servicios e incluso cadenas que parecían corresponder a claves de acceso.
Este tipo de situaciones requiere mucho cuidado.
Una cadena con apariencia de API key no demuestra por sí sola que se trate de una credencial activa, y tampoco debemos intentar utilizarla para comprobar si funciona cuando no tenemos autorización.
Para mí, lo importante es comprender que una exposición pública puede revelar información sensible y que su evaluación debe realizarse de manera responsable.
Si durante una auditoría se identifica un posible secreto expuesto, lo adecuado es registrar el hallazgo sin reproducir su valor, preservar únicamente la evidencia necesaria y comunicarlo por el canal autorizado.
El propietario del servicio deberá determinar las medidas de remediación correspondientes, que pueden incluir la revocación o rotación de credenciales.
Este tipo de situaciones también demuestra por qué el reconocimiento no termina en los dominios y las direcciones IP: la información publicada en repositorios puede aportar contexto sobre los componentes tecnológicos de una organización.
Paso 7. Contrastar resultados y organizar los hallazgos
Una vez reunida la información, llega la parte que considero más importante: organizarla y determinar qué podemos afirmar realmente.
Durante una investigación es fácil terminar con una lista extensa de dominios, direcciones IP, nombres de servicios, tecnologías y referencias públicas.
Pero si esa lista no tiene contexto, su utilidad es limitada.
Mi recomendación es registrar cada elemento junto con su fuente, fecha de consulta, relación aparente con el alcance y estado de verificación.
Por ejemplo, un dominio identificado mediante un certificado histórico puede quedar registrado como candidato pendiente de validar. Una dirección IP devuelta por DNS puede anotarse junto con la advertencia de que podría corresponder a un servicio intermediario.
Lo mismo sucede con las direcciones de correo, tecnologías y referencias a posibles exposiciones.
No todos los resultados necesitan convertirse en un hallazgo de seguridad.
Algunos son simplemente información descriptiva sobre el entorno. Otros pueden indicar una exposición que requiere investigación adicional.
Una buena recopilación OSINT debe permitir comprender qué sabemos, qué creemos saber y qué todavía no podemos confirmar.
En mi experiencia, ese orden es lo que permite que la información obtenida realmente ayude a planificar una evaluación técnica posterior.
Herramientas OSINT online: cuáles utilizar y para qué sirven
Cuando empezamos a investigar OSINT, es fácil encontrar enormes listas de herramientas.
El problema es que una lista extensa no necesariamente ayuda a resolver una necesidad concreta.
Por eso prefiero organizarlas según el tipo de información que permiten consultar.
En una investigación de activos digitales, por ejemplo, no utilizamos las mismas fuentes para identificar nombres de dominio que para revisar registros DNS o analizar relaciones entre entidades.
También conviene distinguir las herramientas que funcionan desde un navegador de aquellas que requieren instalación o configuración local.
Herramientas gratuitas y de pago
Muchas herramientas OSINT ofrecen acceso gratuito, aunque algunas funciones, consultas avanzadas o límites de uso pueden requerir una cuenta o un plan comercial
| Herramienta | Utilidad principal | Modalidad habitual |
|---|---|---|
| Búsqueda de información web indexada | Online | |
| crt.sh | Consulta de registros públicos de certificados | Online |
| nslookup | Consultas DNS | Herramienta local |
| Shodan | Consulta de información sobre servicios y dispositivos indexados | Online y otras interfaces |
| Censys | Investigación de activos y servicios observados | Online y otras interfaces |
| FOFA | Búsqueda de información sobre infraestructura y tecnologías | Online |
| Hunter.io | Investigación de direcciones de correo profesionales públicas | Online |
| theHarvester | Recopilación de información pública mediante distintas fuentes | Herramienta local |
| Maltego | Análisis de relaciones entre entidades | Aplicación especializada |
Las modalidades, capacidades y condiciones de acceso pueden cambiar, así que conviene revisar la documentación de cada herramienta antes de utilizarla.
Algo que he aprendido es que el valor de una herramienta no depende de cuántos datos devuelve, sino de si esos datos son relevantes para lo que estamos investigando.
Una plataforma puede mostrar mucha información y, aun así, aportar poco si no existe una pregunta clara detrás de la consulta.
OSINT Framework como directorio de recursos
OSINT Framework es un directorio organizado de recursos y herramientas relacionados con la investigación de fuentes abiertas.
Su utilidad está en facilitar la exploración de opciones según el tipo de información que queremos buscar.
Por ejemplo, si necesitamos investigar dominios, metadatos o fuentes públicas, podemos encontrar distintas categorías de herramientas para esas actividades.
No debe confundirse con una metodología obligatoria de investigación ni con una plataforma que recopile automáticamente todos los datos.
Lo considero especialmente útil como punto de referencia para descubrir recursos, siempre que después revisemos su funcionamiento y fiabilidad.
También hay que recordar que algunas herramientas dejan de mantenerse, cambian de dirección o modifican sus condiciones de servicio.
Por eso no utilizaría un directorio como garantía de que todos los recursos siguen operativos o son apropiados para cualquier investigación.
Maltego para relacionar y visualizar información
Maltego es una herramienta orientada al análisis de relaciones entre entidades.
Permite representar elementos como dominios, direcciones IP, organizaciones y otros tipos de información mediante grafos.
Su utilidad está en facilitar la visualización de conexiones y relaciones que podrían resultar difíciles de interpretar en una lista extensa.
También incorpora mecanismos de transformación y enriquecimiento de datos, dependiendo de las capacidades y fuentes disponibles.
Es una herramienta conocida dentro del ecosistema OSINT, pero no hace falta utilizar Maltego para desarrollar una buena investigación.
Una tabla bien organizada puede ser suficiente para un trabajo pequeño.
Además, una conexión representada en un grafo no demuestra automáticamente una relación de propiedad, una vinculación actual o una vulnerabilidad.
Al igual que con cualquier otra herramienta OSINT, las relaciones obtenidas necesitan contexto y validación.
Ejemplo práctico de OSINT aplicado al reconocimiento de una organización
Para entender mejor cómo se relacionan todas estas actividades, imaginemos una evaluación autorizada sobre los activos digitales de una organización.
El ejemplo siguiente describe un procedimiento ilustrativo, no una auditoría específica que yo haya realizado ni un conjunto de resultados reales.
La idea es mostrar cómo organizaría la información desde el comienzo.
Construcción de un inventario de activos digitales
Primero establecería el dominio principal que la organización haya confirmado dentro del alcance.
A partir de ese punto, revisaría las referencias públicas a dominios y subdominios, utilizando buscadores y registros de certificados.
Después separaría los nombres confirmados de aquellos que únicamente aparecen como posibles candidatos.
Una tabla inicial podría tener este formato:
| Elemento | Fuente consultada | Estado | Observación |
|---|---|---|---|
| Dominio principal | Alcance proporcionado | Confirmado | Activo autorizado para la evaluación |
| Subdominio candidato | Registro público de certificados | Pendiente | Requiere comprobar vigencia y relación |
| Dirección IP consultada | DNS | Observado | Puede corresponder a un intermediario |
| Proveedor de infraestructura | Fuente pública de red | Pendiente | Verificar atribución y contexto |
| Referencia a correo corporativo | Fuente web pública | Pendiente | Comprobar vigencia y relevancia |
Los valores de esta tabla son categorías ilustrativas, no resultados obtenidos sobre una organización.
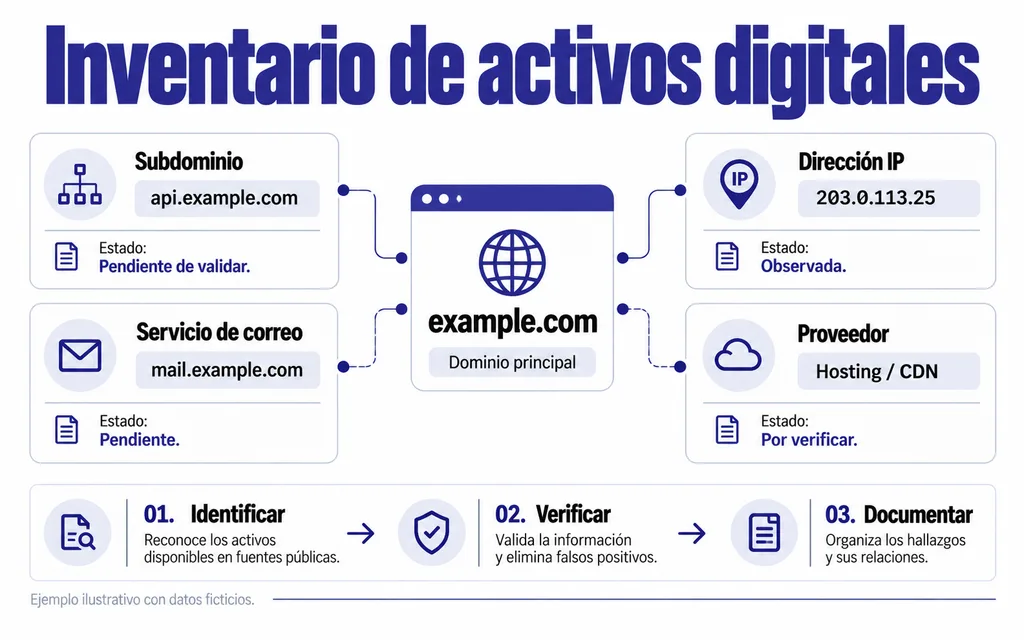
Después continuaría con las consultas DNS y la revisión de información pública sobre la infraestructura.
Si encuentro nombres históricos, los conservaría como referencias, pero sin incorporarlos automáticamente al inventario de activos activos.
La intención es construir un panorama ordenado, no una lista indiscriminada.
Verificación de relaciones entre dominios, IP y servicios
Uno de los retos del reconocimiento es entender las relaciones entre los distintos datos.
Un nombre de dominio puede resolver hacia una dirección IP de un CDN. Varios dominios pueden compartir infraestructura de alojamiento. Un certificado puede contener nombres históricos que ya no están en uso.
Por eso, cuando reviso información de proveedores y servicios, intento evitar conclusiones basadas en una sola fuente.
Si una plataforma muestra una tecnología determinada, busco entender de dónde proviene esa identificación, cuándo se observó y qué nivel de confianza merece.
También distingo entre proveedor de red, proveedor de alojamiento, plataforma de seguridad y propietario del servicio.
Todos pueden participar en el funcionamiento de una misma aplicación, pero representan responsabilidades diferentes.
Este trabajo de comparación ayuda a explicar las relaciones del entorno sin atribuir activos a una organización únicamente porque aparecen relacionados en una base de datos.
Qué conclusiones podemos obtener y cuáles no
Una investigación OSINT bien realizada puede aportar información valiosa sobre la presencia digital de una organización.
Puede ayudar a identificar nombres de dominio asociados, registros públicos, servicios de terceros, referencias técnicas y posibles exposiciones que necesiten atención.
Sin embargo, también existen límites claros.
Encontrar un subdominio no confirma que siga operativo. Identificar una tecnología no demuestra que exista una vulnerabilidad. Observar una dirección IP no asegura que corresponda al servidor de origen. Encontrar una cadena con formato de credencial no confirma que sea válida.
En mi experiencia, comprender estos límites es tan importante como aprender a utilizar las herramientas.
El objetivo final no es presentar la mayor cantidad posible de resultados, sino construir una visión suficientemente clara del entorno como para orientar las siguientes actividades de seguridad dentro del alcance autorizado.
Cómo interpretar y documentar los hallazgos de una investigación OSINT
Una investigación puede producir información técnicamente interesante, pero si no está bien documentada resulta difícil aprovecharla.
Cuando analizo activos digitales, procuro que los resultados mantengan una relación clara entre el dato observado, su fuente y su posible relevancia.
Esto permite volver a comprobar la información y evita que un resultado aislado se convierta en una conclusión exagerada.
También facilita compartir el trabajo con otras personas involucradas en la evaluación.
Un informe OSINT no tiene por qué ser excesivamente complejo, pero debería permitir comprender qué se investigó, cuándo se hizo, qué fuentes se utilizaron y qué quedó pendiente de confirmar.
Diferencias entre información pública, indicio y vulnerabilidad confirmada
Estos tres conceptos no deberían utilizarse como sinónimos.
Información pública: un dato que encontramos en una fuente accesible, como un registro DNS o una referencia técnica en una página web.
Indicio: un resultado que podría sugerir una condición relevante, pero que todavía necesita verificación. Por ejemplo, un registro histórico que sugiere la existencia anterior de un subdominio.
Vulnerabilidad confirmada: una debilidad cuya existencia ha sido demostrada mediante evidencia suficiente y procedimientos apropiados dentro de una evaluación autorizada.
La diferencia es importante porque una organización puede utilizar determinada tecnología sin que eso implique un riesgo por sí mismo.
Incluso una posible exposición de información requiere analizar el contexto antes de atribuirle un impacto concreto.
En una investigación OSINT, también debemos contemplar que las fuentes pueden estar desactualizadas o contener información incompleta.
Cómo presentar resultados en un informe de pentesting
Para documentar los resultados, utilizaría una estructura sencilla y verificable.
Cada observación debería indicar el activo relacionado, la fuente, la fecha de consulta, la información encontrada, su nivel de confianza y el siguiente paso recomendado, si corresponde.
Por ejemplo, ante una referencia histórica a un subdominio, el siguiente paso podría ser verificar su vigencia y confirmar si está incluido en el alcance autorizado.
Si aparece una posible exposición de información sensible, el informe debe limitar la divulgación de esos datos y facilitar su comunicación responsable.
Una práctica que considero útil es separar los resultados confirmados de los pendientes y de los descartados.
Esto evita mezclar información útil con falsas asociaciones.
Además, el informe debería dejar claro qué actividades fueron exclusivamente OSINT y cuáles, si las hubo, correspondieron a verificaciones técnicas autorizadas posteriores.
El resultado debe servir para tomar decisiones, no solamente para demostrar que hemos utilizado muchas herramientas.
Errores frecuentes al realizar OSINT
OSINT puede parecer sencillo al principio porque muchas fuentes están disponibles desde el navegador. Sin embargo, obtener resultados no significa necesariamente interpretarlos correctamente.
Uno de los errores más comunes es buscar sin definir un objetivo.
Cuando no sabemos qué pregunta queremos responder, terminamos acumulando información que quizá nunca utilizaremos.
Otro error es confiar demasiado en una sola plataforma.
Cada buscador, base de datos o servicio de inteligencia tiene sus propias fuentes, limitaciones y fechas de actualización.
Un resultado que no aparece en Shodan podría estar disponible en otra fuente, y viceversa. Pero eso tampoco significa que debamos asumir como correcto todo lo que encontremos.
También es habitual confundir información histórica con información actual.
Lo vemos, por ejemplo, cuando consultamos certificados, registros técnicos o referencias antiguas a determinados servicios.
Un subdominio puede haber existido hace años sin representar un activo operativo en el presente.
Algo parecido sucede con las direcciones IP. Si una aplicación utiliza infraestructura compartida, una relación técnica observada no basta para identificar a su propietario.
Otro error es confundir exposición con vulnerabilidad.
Que una aplicación tenga información pública sobre su tecnología no implica que pueda ser comprometida. Y que aparezca una posible clave en un repositorio no autoriza a utilizarla.
También debemos evitar tratar los resultados de inteligencia artificial como si fueran evidencias verificadas. Pueden ayudar a formular consultas y organizar información, pero las afirmaciones necesitan fuentes comprobables.
Por último, considero un error publicar capturas de auditorías que contengan información sensible.
Si queremos convertir nuestras prácticas en artículos, lo mejor es utilizar laboratorios propios, activos autorizados y datos anonimizados.
En OSINT, la capacidad de descartar una conclusión incorrecta puede ser tan valiosa como encontrar un dato nuevo.
¿Es legal realizar OSINT? Consideraciones éticas y de privacidad
Una pregunta habitual es si realizar OSINT es legal.
La respuesta requiere matices.
OSINT utiliza información procedente de fuentes abiertas, pero que una información sea públicamente accesible no significa que podamos recopilarla, reutilizarla o distribuirla sin restricciones.
El tratamiento de datos personales, las condiciones de uso de los servicios, el propósito de la investigación y las leyes aplicables pueden establecer límites.
También debemos diferenciar la consulta de información pública de las actividades que implican interactuar directamente con sistemas.
En una evaluación de ciberseguridad, lo adecuado es trabajar con un alcance autorizado que especifique qué activos pueden examinarse y qué pruebas están permitidas.
Por ejemplo, identificar un dominio mediante información pública no concede autorización automática para realizar escaneos, intentar acceder a sistemas o comprobar credenciales.
Lo mismo ocurre con una posible API key expuesta: su aparición en una página o repositorio no autoriza a utilizarla.
En mi caso, el enfoque que considero adecuado es utilizar OSINT para comprender mejor el entorno que se está evaluando y documentar información relevante sin generar exposiciones adicionales.
Si aparece información que podría ser sensible, lo importante es limitar su tratamiento, proteger las evidencias y comunicarla por los canales correspondientes.
También debemos tener en cuenta que algunas herramientas OSINT online procesan las búsquedas mediante servicios de terceros.
Antes de introducir información sobre un cliente o subir documentos a una plataforma externa, conviene revisar sus condiciones, privacidad y si ese uso está permitido dentro de la auditoría.
Realizar OSINT de manera responsable no consiste solamente en saber encontrar información. También implica comprender qué estamos autorizados a hacer con ella.
Preguntas frecuentes sobre OSINT
¿Qué significa OSINT?
OSINT significa Open Source Intelligence, o inteligencia de fuentes abiertas.
Consiste en obtener y analizar información procedente de fuentes accesibles públicamente para responder preguntas y generar conocimiento útil.
En ciberseguridad se utiliza, entre otras actividades, para investigar activos digitales y obtener contexto durante el reconocimiento.
¿Cómo funciona OSINT?
OSINT funciona mediante un proceso de recopilación, contraste y análisis de información pública.
Primero se define el objetivo de la investigación, después se seleccionan las fuentes relevantes, se obtienen datos y se verifica su fiabilidad.
El resultado no debería ser únicamente una lista de información encontrada, sino una explicación de qué significa y qué podemos concluir a partir de ella.
¿Cómo puedo empezar a hacer OSINT?
Puedes empezar investigando activos digitales propios, como un dominio que controles.
Una práctica inicial consiste en revisar qué aparece sobre ese dominio en los buscadores, consultar sus registros DNS y observar qué información pública existe sobre sus certificados.
Después puedes organizar los resultados en una tabla, registrar las fuentes y comprobar qué información está actualizada.
No necesitas dominar todas las herramientas para comenzar.
¿OSINT es gratuito?
Sí, es posible aprender y realizar muchas actividades OSINT utilizando recursos gratuitos.
Google, crt.sh y nslookup son algunos ejemplos de herramientas o servicios que permiten comenzar sin contratar una plataforma comercial.
Otras soluciones, como Shodan, Censys, Hunter.io o Maltego, pueden ofrecer distintas modalidades de acceso y funciones sujetas a límites o planes de pago.
Las condiciones concretas deben comprobarse en cada servicio.
¿Cuáles son las mejores herramientas OSINT online?
Depende de lo que necesites investigar.
Para información web indexada puedes comenzar con buscadores; para certificados públicos, crt.sh; para infraestructura observada, Shodan o Censys; y para referencias a correos profesionales, Hunter.io.
No existe una herramienta que siempre sea la mejor para todos los casos.
La elección debe depender de la pregunta de investigación y de la fiabilidad de la fuente.
¿Qué es OSINT Framework?
OSINT Framework es un directorio de herramientas y recursos organizados por categorías relacionadas con la investigación de fuentes abiertas.
Sirve como guía para descubrir opciones disponibles, pero no reemplaza una metodología de trabajo ni verifica automáticamente la calidad de los resultados.
¿Para qué sirve Maltego en OSINT?
Maltego permite representar entidades y relaciones mediante gráficos.
Puede ser útil para visualizar conexiones entre datos y explorar información procedente de distintas fuentes.
Sin embargo, las relaciones que muestra deben analizarse y validarse antes de presentarlas como conclusiones.
¿Se puede utilizar OSINT para investigar personas?
OSINT tiene aplicaciones relacionadas con información pública sobre personas, pero este tipo de investigaciones requiere especial cuidado con la privacidad, la finalidad y las leyes aplicables.
Para aprender, es preferible comenzar con información propia o con ejercicios expresamente autorizados, evitando recopilar o publicar datos personales innecesarios.
Conclusión: por qué OSINT es importante antes de un pentesting
OSINT es una parte valiosa del reconocimiento en ciberseguridad porque permite entender mejor un entorno antes de comenzar otras actividades técnicas.
En mi experiencia, una de sus mayores ventajas está en poder relacionar información que inicialmente aparece dispersa: dominios, subdominios, registros DNS, direcciones IP, proveedores, tecnologías y referencias disponibles en fuentes públicas.
Herramientas como crt.sh, Shodan, Censys, FOFA, Hunter.io y theHarvester pueden facilitar ese trabajo, pero lo verdaderamente importante es saber interpretar lo que muestran.
No todo resultado representa un activo vigente. No toda relación implica propiedad. Y no toda exposición significa que exista una vulnerabilidad confirmada.
Cuando la información se recopila con un objetivo claro, se contrasta y se documenta adecuadamente, puede ayudar a construir un panorama más preciso de los activos que forman parte de una evaluación autorizada.
Eso es lo que me resulta más interesante de OSINT aplicado al pentesting: llegar a las pruebas técnicas con una mejor comprensión del entorno, en lugar de comenzar a utilizar herramientas sin saber exactamente qué estamos investigando.
Si estás aprendiendo ciberseguridad ofensiva, mi recomendación es empezar con un dominio propio o un laboratorio, definir preguntas concretas y practicar la validación de cada resultado.
Al final, una buena investigación OSINT no se mide por la cantidad de herramientas utilizadas, sino por la calidad de las preguntas que hacemos y la confianza que podemos tener en las respuestas.